OIDC 單一登入
這一頁解決什麼
Section titled “這一頁解決什麼”讓使用者用組織既有的單一登入進來。一套 OIDC 整合涵蓋 Azure AD、Okta、Google 等符合規範的提供者,多個提供者可以並存。登入頁為每個啟用的提供者顯示一顆按鈕, 不自動跳轉,本地表單一直都在。
.env的PUBLIC_BASE_URL,回呼位址由它組成。沒有這個值的提供者會標為設定不完整,也不會出現在登入頁。- 在身分提供者那側註冊一個應用,取得 Issuer、Client ID 與 Client Secret。
- 保留至少一個以本地密碼登入的管理員帳號。主金鑰解封只接受本地管理員憑證。
目錄與單一登入已收在 外部群組映射。群組宣告在來源詳情設定;角色與使用者群組規則在「外部群組映射」頁維護。舊的「OIDC 提供者」位址仍可打開;在「身分來源」按「新增提供者」。
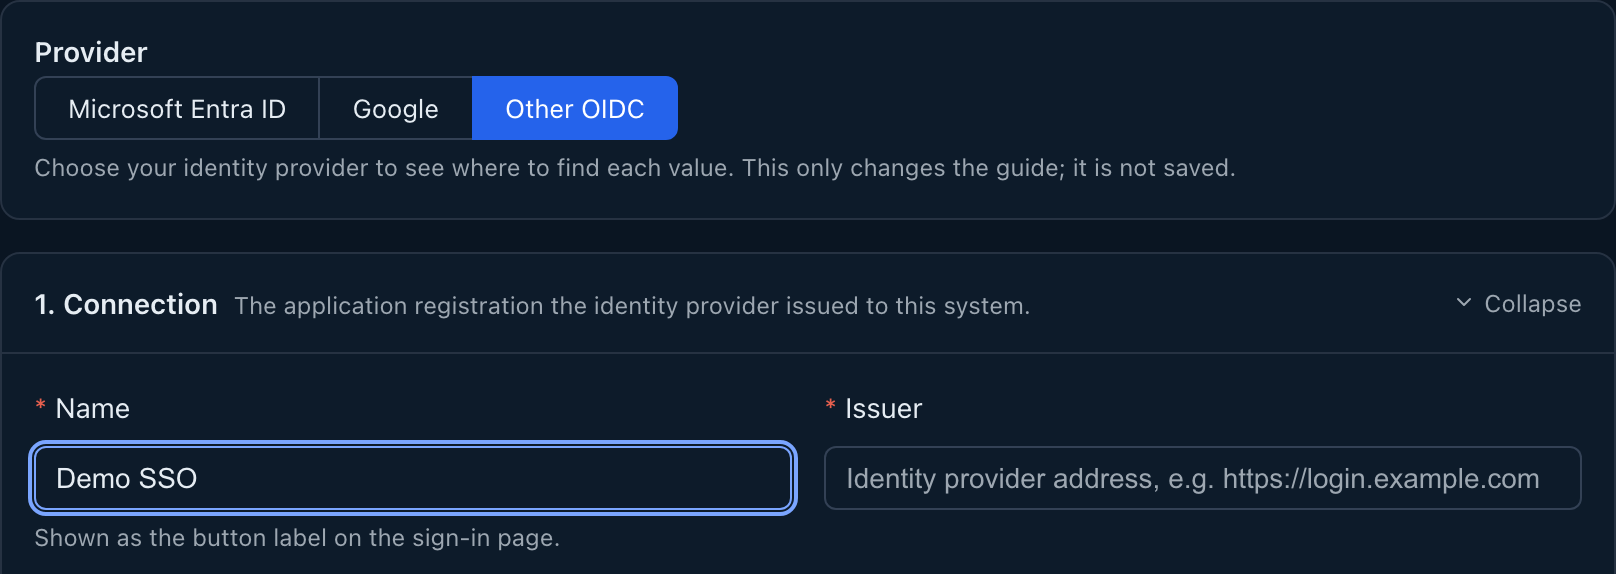
新增與編輯頁先選提供者:Microsoft Entra ID、Google 或其他 OIDC。頁面依所選提供者說明各欄位在提供者那側的取得位置,完整步驟收合在下方。新來源選 Google 時自動帶入 issuer https://accounts.google.com;既有來源依 issuer 自動辨識。這個選擇只決定引導內容與表單中提供者專屬的部分,本身不儲存。接著填寫:
- 顯示名稱:出現在登入頁按鈕上的名字,例如 Azure AD。
- Issuer:須為 https。建立後不可更改。
- Client ID:建立後不可更改。同一組 Issuer 與 Client ID 只能有一筆設定。
- Client Secret:以信封加密存放,更新時留空表示沿用既有值。
- 附加 scope:
openid固定帶入,另可加profile與email。
Microsoft Entra ID
Section titled “Microsoft Entra ID”Issuer 使用 login.microsoftonline.com 時,設定頁會指出租戶識別、用戶端資料、群組宣告名稱與群組值在 Entra 介面的取得位置。群組宣告由 Token configuration 設定,不必在授權範圍加 groups;若加上,設定頁會提示登入將被拒。Entra 權杖不提供准入規則所需的已驗證 Email 或 Email 網域宣告時,該類規則不會通過。
- 僅限已預先綁定的帳號:只有事先綁過外部身分的帳號能登入。
- 依規則自動供應:符合規則的人第一次登入時自動建立帳號。
自動供應的規則可以組合租戶識別、組織網域、Email 網域,以及要求 Email 已驗證。 不同種類的規則之間是「而且」,同一種類的多個值之間是「或」。 共用的 Issuer 上只憑 Email 網域的規則會被拒絕,因為那不足以界定組織。 編輯頁顯示系統對這個提供者的判定:多組織共用或本組織專屬,並附理由。 「強制視為多組織共用」開關出現在部署宣告為專屬的來源,以及已開啟這個開關的來源上。 開啟時一律套用多組織共用的較嚴規則;關閉後回到系統原本的判定。
在 .env 用 OIDC_DEDICATED_ISSUERS 宣告哪些 Issuer 屬於自己組織專屬。
身分來源頁的「接通前確認」面板逐項回答這個來源是否設定正確:
- 「重新探索」更新探索文件的燈號與檢查時間,並核對提供者宣告的 issuer 與輸入值一致、探索文件宣告的簽章演算法包含系統接受的一種;未通過時列出可能原因。
- 登入測試提供一條由對外網址組成的連結,複製後在無痕視窗或另一個瀏覽器開啟;登入頁會標示連結指定的登入選項。
- 面板列出近 30 天內經這個來源的最後一次登入嘗試:結果、時間、帳號、白話的原因與下一步;提供者回報的錯誤以提供者的原文呈現。
- 「用戶端密碼」燈號在登入後顯示與提供者交換權杖是否成功;「群組資料」燈號顯示觀測到群組的時間;「映射規則」燈號在沒有規則或規則全部停用時不顯示為通過。
- 面板有「重新整理」按鈕,視窗重新取得焦點時也會重新載入。
啟用開關即時生效。停用時介面會提醒:以這個提供者登入取得的既有工作階段與連線會立即失效。 已經有身分關聯的提供者不能直接刪除,改用停用。
要阻止某人經 OIDC 登入,請停用他的帳號;停用的帳號以 OIDC 登入時,登入頁會告知帳號已停用。 帳號被刪除後,若提供者採自動供應,此人下次登入時會重新建立帳號,沿用原帳號名,角色依群組映射取得。 若提供者只允許預先綁定的帳號,登入頁提示帳號已刪除並請聯絡管理員,由管理員重新建立帳號並綁定外部身分。
稽核看得到什麼
Section titled “稽核看得到什麼”- 成功登入留一筆紀錄,含提供者識別與名稱、認證方式,以及登入落在哪一個階段 (待驗雙因素、待綁定、待改密、或已取得正式工作階段)。
- 自動供應的第一次登入另留一筆帳號建立紀錄。
- 憑證交換失敗記為失敗;准入規則不通過記為拒絕,並帶出沒有通過的規則。
- 停用的帳號以 OIDC 登入時記為拒絕。
- 來源位址不在帳號允許清單內的登入記為拒絕,含判定依據。
- 認證方式與提供者一併附註,所以單一登入在既有的稽核畫面裡和本地登入分得開。